2026年10月21日、国内のさまざまなWebサイトやオンラインサービスが、突然の緊急メンテナンスを発表しました。
原因となっているのは、「PHP(ピーエイチピー)」というプログラミング言語で発見された、極めて深刻なセキュリティ上の問題。
ゲームの「ウマ娘」や「シャドウバース」をはじめ、ネットショップやレンタルサーバーにも影響が広がっています。
さらに10月22日には、国土交通省や財務省、大阪府、ANAなども一部サービスの停止を発表。世界中で攻撃の試行が数百万件に達していることも明らかになりました。
一体何が起きているのか? 私たちがやるべきことはあるのか? 現在分かっている情報を、できるだけ簡単にまとめました。
※2026年10月22日時点の公式発表と続報を反映しています。
何が起きているの?
簡単に言うと、世界中のWebサイトで使われている重要なプログラムに、非常に危険な欠陥が見つかったということ。
問題になっているPHPは、Webサイトの裏側で動くプログラミング言語です。
例えば、ブログを作る「WordPress」もPHPで動いています。ネットショップの注文処理や、会員向けサービスなどにも幅広く使われているものです。
そのPHPに今回、重大な脆弱性(ぜいじゃくせい)が2件見つかりました。
- 発見された重大な脆弱性:2件
- 識別番号:CVE-2026-109618、CVE-2026-109619
- 危険度:10点満点中9.2
- 深刻度:最高レベルの「Critical(緊急)」
- 修正プログラム:10月21日23時(日本時間)に公開済み
- 攻撃の状況:実際の攻撃試行が観測されている
脆弱性とは、簡単に言えばプログラムに存在する「セキュリティ上の弱点」のこと。
その弱点を悪意のある人に利用されると、Webサイトに侵入されたり、情報を盗まれたりするおそれがあります。
しかも今回の問題は、危険度が最高レベル。だから各社が大慌てで対応しているわけです。
PHPの開発元は10月21日23時に修正プログラムを正式公開。日本の情報処理推進機構(IPA)も注意喚起を公開し、対策を呼びかけています。
私たちは何をすればいいの?
ここは、普段サイトを利用する人と、自分でサイトを運営している人で対応が異なります。
普段サイトを利用する人
基本的には、今すぐ何かをする必要はありません。
今回の問題は主にWebサイトを動かすサーバー側の問題なので、スマートフォンやパソコンの設定を変更しても解決しません。
利用しているサービスがメンテナンス中なら、復旧を待ちましょう。また、今回の騒動に便乗した偽の更新案内や、不審なメールのリンクには注意してください。
WordPressなどでサイトを運営している人
こちらは少し注意が必要です。
- 契約しているレンタルサーバー会社のお知らせを確認する
- PHPの修正版が適用されているか確認する
- バックアップが利用できる状態か確認する
- 対応後、サイトが正常に動いているか確認する
- 必要に応じて不審なアクセスやファイルの変更を調査する
ただし、レンタルサーバー会社がPHPを管理している場合は、基本的にサーバー会社の対応状況を確認し、その案内に従えば大丈夫です。
自分でサーバーを管理している場合は、PHPの修正プログラムを適用する必要があります。すぐに対応できない場合は、一時的なアクセス制限やサービス停止も選択肢になります。
また、WordPress本体やプラグインを更新するだけでは、サーバー側のPHPの脆弱性は修正されません。この点は間違えないようにしてください。
Cloudflareを利用している人は?
Webセキュリティ大手のCloudflareは、今回のPHP重大脆弱性「PHP2Shell」に対応する緊急防御ルールを公開しました。
無料プランを含むCloudflareのWAF利用者には、10月21日12時02分(日本時間)から防御ルールが標準適用されています。
WAFとは、Webサイトに対する不審なアクセスを検知し、攻撃から守るための仕組みです。
無料プランでは特別な有効化操作は不要。有料プランの場合は、管理画面で対象の防御ルールがどのような動作に設定されているか確認しておくと安心です。
ただし、Cloudflareを利用していれば絶対に安全というわけではありません。
WAFは追加の防御手段であり、PHP本体の脆弱性が修正されるわけではありません。サーバー側のPHP更新が必要なことに変わりはありません。
すぐにPHPを更新できない場合の暫定対策
PHP公式は、修正版をすぐに適用できないサーバー管理者向けに、一時的に攻撃の危険性を下げる設定も公開しています。
例えば、今回の脆弱性の一つ「CVE-2026-109619」については、特定の攻撃経路を防ぐため、次の設定変更が案内されています。
session.upload_progress.enabled=0これはPHPのファイルアップロード進捗管理機能を無効にする設定です。
設定を変更した場合は、PHPのワーカープロセスを再起動する必要があります。また、WordPress側のコードや「.user.ini」から変更するだけでは、今回確認された攻撃経路に対する十分な対策にならない場合があります。
PHP 8.5では、別の攻撃経路に対する暫定策として「fatal_error_backtraces=0」という設定も案内されています。
ただし、これらは特定の攻撃経路に対する部分的な対策であり、脆弱性を完全に解消できるわけではありません。
一般的なレンタルサーバーの利用者は、無理に設定を変更するのではなく、契約しているサーバー事業者の対応状況を確認してください。
発見された2件の脆弱性と、公開された修正版
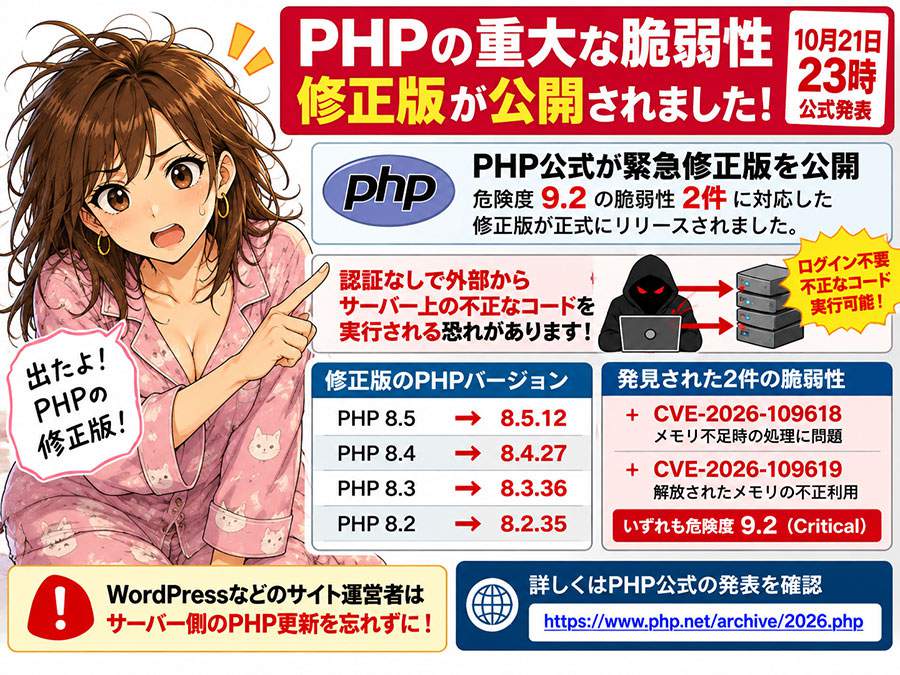
2026年10月21日23時(日本時間)、PHPの緊急セキュリティ修正版が正式に公開されました。
今回発見された2件の脆弱性について、PHP公式は「認証なしで外部から任意のコードを実行される可能性がある」と発表しています。
つまり、サイトの管理者IDやパスワードを知らなくても、条件がそろえば外部からサーバーに不正な命令を実行させられる恐れがあるということ。
PHP公式は、すべての利用者に対して直ちに更新するよう強く呼びかけています。
▶ PHP公式:2026年10月21日の緊急セキュリティ発表(英語)
発見された2件の脆弱性とは?
今回の発表で、2件の脆弱性にはそれぞれ以下の識別番号が付けられていることが確認されました。
- CVE-2026-109618:メモリ不足が発生した際の処理に問題があり、内部データの不正な取り扱いを引き起こす脆弱性
- CVE-2026-109619:解放されたメモリに関する古い内部情報が残り、別の処理で不正に利用されてしまう脆弱性
少し難しい内容ですが、どちらもPHPの内部処理に存在する欠陥で、悪用されるとサーバー上で不正なプログラムを実行される恐れがあります。
危険度はいずれも10点満点中9.2。最高レベルの「Critical(緊急)」に分類されています。
特にApacheの「mod_php」という方式でPHPを動かしている環境では、WordPressなどのアプリケーションが処理を開始する前に攻撃が成立することも実証されています。
PHP-FPMでも、アプリケーションの処理を通じたリモートコード実行が確認されています。LiteSpeedなども対策の対象となるため、特定のサーバー方式だけの問題ではありません。
公開された修正版のPHPバージョン
PHP公式が公開した、今回の2件の脆弱性を修正したバージョンは以下のとおりです。
| PHPの系列 | 修正版 |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
PHP 8.1以前のバージョンは、PHP公式による通常のサポートが終了しています。
ただし、今回の脆弱性については例外的に、PHP 7.4・8.0・8.1向けの限定的な修正ソースコードも提供されています。
これは旧バージョンの通常サポートが再開されたという意味ではなく、基本的にはサポートされているバージョンへの移行が必要です。
また、cPanelやCloudLinuxなどのサーバー関連事業者も、PHP 7.4をはじめとする古い系列に対して、独自に脆弱性を修正したパッケージを配布しています。
CloudLinuxでは、ALT-PHPやEasyApache向けの修正版の配布が進み、10月22日には幅広い旧PHPの系列について更新できる環境が増えています。
ただし、OSやPHPの提供方式によって対応状況は異なります。
Linuxなどでは提供元が独自に修正を適用する場合もあるため、バージョン番号だけでは対策状況を判断できないことがあります。
特にPHP 7.4.33などを利用している場合、同じバージョン番号でも、サーバー事業者が対策済みのパッケージを提供しているケースと、未対応のケースがある点に注意が必要です。
WordPressサイトの運営者はどうすればいい?
まず確認してほしいのが、契約しているレンタルサーバー会社の対応状況です。
サーバー会社がPHPを一括管理している場合、利用者が自分で更新する必要がないこともあります。公式のお知らせや管理画面で対応状況を確認してください。
自分でサーバーを管理している場合は、修正版または提供元が配布する対策済みパッケージを速やかに適用する必要があります。
また、WordPress本体の更新やセキュリティプラグインの導入だけでは、今回のPHPの脆弱性を修正できません。
PHP公式も、一時的に攻撃の危険性を下げる設定変更は紹介していますが、それだけで完全に安全になるわけではないと説明しています。
今回の問題を根本的に解消するには、PHPへの修正プログラムの適用が必要です。
どんな危険性が考えられるの?
今回の脆弱性が悪用された場合、次のような被害につながる可能性があります。
- Webサイトの改ざん:サイトの内容を勝手に書き換えられたり、不正なページを設置されたりする
- 個人情報の流出:サイトが保存している会員情報や個人情報などを盗まれる
- サーバーへの不正侵入:本来許可されていない操作を外部から実行される
- サービスの停止:不正な操作や攻撃によって、サイトやサービスが正常に動かなくなる
- 不正利用:侵入されたサーバーを別のサイバー攻撃などに悪用される
特に問題なのは、サイトの管理者が気づかないうちに攻撃を受ける可能性があること。
ただし、PHPを利用しているサイトが、すべて攻撃を受けたという意味ではありません。
10月21日のIPAの事前注意喚起では、今回の2件の脆弱性を悪用した攻撃について、IPA自身はその時点で確認していないとしていました。
しかし、その後AWSやCloudflareなどが、実際に攻撃を試みる通信が発生していたことを報告しています。
多くの企業が緊急メンテナンスを行っているのは、実際に被害が発生したからとは限らず、被害を未然に防ぐためです。
攻撃は10月17日から始まっていた!AWSが公式発表
Amazon Web Services(AWS)は、今回のPHP重大脆弱性「PHP2Shell」を悪用しようとする攻撃が、10月17日の時点ですでに観測されていたと発表しました。
これはPHPの修正版が公開される4日前のこと。AWSが運用する攻撃観測用システム「MadPot」で確認されたものです。
さらにAWSは、10月21日の修正版公開後、実際のインターネット環境で攻撃が広範囲に行われていることも明らかにしています。
つまり、今回の脆弱性は単なる理論上の危険ではなく、すでに攻撃者によって悪用が試みられている状況です。
ただし、現時点で具体的な侵入成功件数や情報漏えいの被害規模が明らかになったわけではありません。
AWSは、サイト管理者に対して10月17日以降のアクセスログを調査し、不審な通信やファイルの変更などがないか確認することも推奨しています。
【10月22日続報】攻撃が数百万件に急増!
そして10月22日、今回のPHP重大脆弱性を狙った攻撃が、想像以上の規模に拡大していることが明らかになりました。
Cloudflareのマシュー・プリンスCEOは10月22日、同社のネットワークで観測された攻撃の試行が、すでに数百万件に達していると報告しました。
攻撃試行の増加は次のとおりです。
| 期間 | 観測された攻撃試行 |
|---|---|
| 公式発表前の10時間 | 数千件 |
| 公式発表後45分 | 数万件 |
| 公式発表後2時間以内 | 数十万件 |
| 10月22日の発表時点 | 数百万件 |
これはCloudflareのネットワーク上で観測された数字です。
脆弱性の存在と修正内容が広く知られるようになったことで、攻撃の試行が短時間のうちに急増したことが分かります。
ただし、数百万件という数字は、攻撃が試みられた回数であって、数百万のサイトが乗っ取られたという意味ではありません。
実際に侵入が成功した件数や、情報漏えいの被害規模とは区別して考える必要があります。
今回の報告は、PHPの修正プログラムが公開されたからといって、攻撃が収まるわけではないことを示しています。
出典:ロイター通信:PHP脆弱性を狙った数百万件の攻撃試行(2026年10月22日)
世界で2,260万以上の環境に影響の可能性
米国の大手セキュリティ企業Palo Alto Networksの調査部門「Unit 42」は、今回のPHP重大脆弱性について、世界で2,260万以上の環境が影響を受ける可能性があると発表しました。
これは同社の調査で確認された、インターネット上に公開されている潜在的な影響対象の数です。
また、Unit 42は今回の脆弱性を悪用する攻撃が実際に観測されていることも報告しています。
ただし、2,260万という数字は実際に攻撃を受けたり、情報漏えいが発生したサイトの数ではありません。あくまで脆弱性の影響を受ける可能性がある環境の推計であり、被害規模を示すものではない点には注意が必要です。
出典:Palo Alto Networks Unit 42公式発表
緊急メンテナンスに入った大手サイト・サービス
2026年10月21日から22日にかけて、国内のさまざまなWebサイトやサービスが緊急メンテナンスを発表しました。
まず、10月21日時点で確認されていた主なサービスは以下のとおりです。
| サービス名 | 発表された対応・時間 |
|---|---|
| コドモン | 緊急停止を発表。22日早朝の再開見込みを続報で案内 |
| ニコニコ漫画 | 21日19時~22日10時予定 |
| コニカミノルタ tomoLinks | 21日19時30分から緊急停止 |
| ウマ娘 プリティーダービー | 21日22時頃からメンテナンス |
| BASE | 21日22時~22日7時予定 |
| Shadowverse: Worlds Beyond | 21日23時からメンテナンス予定 |
| バンダイナムコID | 21日23時~22日2時予定 |
| さくらのレンタルサーバ・VPS | 21日から22日にかけて順次緊急メンテナンス |
※上記は各社が当時発表したメンテナンス情報です。現在も停止していることを示すものではありません。
また、ニコニコ漫画はソフトウェアの重大な脆弱性、BASEはデータベースの緊急メンテナンスと案内しています。いずれも同時期の対応ですが、各サービスの公式案内がすべてPHPを直接の原因と明記しているわけではありません。
レンタルサーバーのメンテナンスも、必ずしも利用者のWebサイトすべてが停止するという意味ではありません。影響する機能や時間帯は、契約しているサービスによって異なります。
【10月22日続報】国土交通省・財務省・大阪府・ANAにも影響
10月22日には、国内の行政機関や大手企業にも対応の動きが広がっていることが明らかになりました。
今回、公式発表から確認できた主な対応は次のとおりです。
| 機関・企業 | 対応内容 |
|---|---|
| 国土交通省 | PHPを利用する一部Webコンテンツの停止、緊急点検と修正作業 |
| 財務省 | PHPで動作する一部コンテンツやサービスを一時停止 |
| 大阪府 | 検索機能など一部サービスを停止し、修正プログラムを適用 |
| ANA | ANA Pocketアプリ、Apple Walletを利用した搭乗券発行などを一時停止 |
ANAの場合、通常の航空券予約や購入には影響がないと説明しています。オンラインチェックインも利用でき、停止対象となる搭乗券の受け取りについては代替手段が案内されています。
大阪府では、ページID検索や報道発表資料検索、申込み・届出検索など、一部の検索機能を停止しています。
また、国土交通省と財務省も、それぞれPHPを利用する一部コンテンツの停止と安全確認を進めています。
ただし、これらの行政機関や企業が実際に攻撃被害を受けたという意味ではありません。
ANAは今回のサービス停止について、サイバー攻撃や情報漏えいが発生したことによるものではなく、予防的な措置であると明記しています。
大阪府も、発表時点で今回の脆弱性に起因する不正アクセスや情報漏えいは確認されていないと説明しています。
今回の騒動が、ゲームやネットショップだけでなく、行政サービスや交通機関にも広がっていることが分かります。
コドモンの対応状況
保育・教育施設向けICTサービス「コドモン」は、今回の脆弱性への予防的な措置として、保護者向けアプリを含むすべてのサービスを停止していました。
同社は10月21日付の続報で、10月22日早朝のサービス再開を見込んでいると発表しています。
同社の発表によると、その時点で今回の問題に起因する不正アクセスや情報漏えいは確認されていないとのこと。
ただし、サービス再開時刻は作業状況によって変更される可能性があります。最新の状況は公式サイトなどで確認してください。
さくらインターネットも緊急対応を実施
レンタルサーバー大手のさくらインターネットも、今回のPHP脆弱性に対応するため緊急メンテナンスを実施しました。
10月22日8時15分時点では、一部機能を除いて緊急メンテナンスを解除したと発表しています。
また、さくらのレンタルサーバでは、サポート終了済みのPHPに対しても必要な修正を適用したとのこと。
同日14時時点の発表では、同社の調査で今回の脆弱性による不正アクセスや情報漏えいの被害報告は確認されていないとしています。
ただし、これはさくらインターネットが確認した範囲での発表であり、すべてのPHP利用サイトについて被害がないと断定できるものではありません。
今回のPHP脆弱性、実はOpenAIのAIが発見に貢献していた!
今回、世界中を騒がせているPHPの重大な脆弱性ですが、驚くべき新事実が明らかになりました。
なんと、今回の脆弱性の発見には、ChatGPTを開発するOpenAIのAIモデルが関わっていたのです。
OpenAIは2026年10月21日、公式サイトとXで、今回のPHP脆弱性の発見から修正に至るまでの経緯を発表しました。
公式発表によると、セキュリティ研究企業Califの研究者が、OpenAIのAIモデル「GPT-5.6 Sol」を利用して重大な欠陥を発見。
また、セキュリティ企業Wizも独立して今回の2件の脆弱性を発見し、報告していたとのこと。
つまり、AIを活用した研究と、別のセキュリティ企業による調査の両方から、今回の問題が明らかになったというわけです。
▶ OpenAI公式:Patch the PlanetとPHP脆弱性への対応
実は2か月前から世界規模で対策が進められていた
さらに驚いたのが、今回の脆弱性への対応は、公式発表の直前に始まったわけではなかったということ。
OpenAIによると、過去約2か月にわたり、PHPの開発者やセキュリティ研究者、関連企業が協力して対策を準備していました。
協力した企業には、セキュリティ企業のWizや、世界的なインターネットインフラ企業Cloudflareなども含まれています。
PHPの開発チームが中心となって修正プログラムを開発し、OpenAIなどが技術的な調査や検証、関係機関との調整を支援したとのこと。
また、米国のサイバーセキュリティ・インフラセキュリティ庁(CISA)をはじめとする政府機関とも連携していたことが明らかになっています。
つまり、10月21日の緊急メンテナンス騒動の裏側では、すでに多くの専門家や企業が被害を防ぐために動いていたわけです。
OpenAIは「近年でも特に影響の大きい脆弱性の一つ」と評価
OpenAIは今回の脆弱性について、その深刻さとPHPの普及状況を考慮し、近年でも特に影響の大きいセキュリティ問題の一つだと評価しています。
さらに、OpenAIの把握している範囲では、攻撃者よりも先に最先端のAIが脆弱性を発見できたと説明。
これにより、攻撃者に悪用される前に、開発者やセキュリティ企業が修正を準備する時間を確保できた可能性があります。
OpenAIは、このように防御側が先に対策できる期間を「Defender’s Window(防御側の猶予期間)」と呼んでいます。
ただし、実際に攻撃者がいつ脆弱性を把握したのか、すべてを確認できているわけではありません。
AIがインターネットの安全を守る時代に?
今回の発表を見て、私が特に興味深いと感じたのは、AIが文章や画像を生成するだけでなく、世界中のWebサイトの安全を守るためにも活用され始めているという点です。
人間だけでは発見に時間がかかるようなプログラムの欠陥を、AIの力を借りて見つけ出す。
そして、発見した問題を専門家たちが検証し、実際の修正につなげていく。
一方、OpenAI自身も、AIの能力向上によって攻撃者が脆弱性を悪用するためのプログラムを開発しやすくなる危険性を指摘しています。
AIの進歩がサイバーセキュリティにどのような変化をもたらすのか。今回のPHP脆弱性騒動は、その一つの大きな事例になりそうです。
なお、OpenAIが発見に関わっていたからといって、今回の問題がすべて解決したわけではありません。
PHPを利用するサイト運営者は、引き続き修正プログラムの適用状況を確認する必要があります。
なぜ突然の大騒動に?実は脆弱性情報の流出が原因だった
今回のPHP脆弱性騒動について、もう一つ重要な事実が明らかになりました。
そもそも、OpenAIなどの研究者が約2か月前から脆弱性を把握し、関係者と協力して修正を準備していたのに、なぜ10月21日になって突然、世界中のWebサイトが緊急メンテナンスに追われる事態になったのでしょうか?
その理由の一つが、本来は修正版の公開まで秘密にされるはずだった情報が、事前にインターネット上へ流出してしまったこと。
PHPの開発を支援するPHP Foundationが、10月21日に今回の騒動の舞台裏を公式に説明しています。
▶ PHP Foundation公式:今回の情報流出と緊急対応の経緯(英語)
本来は10月22日23時に公開される予定だった
今回のPHP修正版は、当初2026年10月22日23時(日本時間)に公開される予定でした。
しかし、10月21日午前0時頃、本来は非公開のはずだった脆弱性の識別番号(CVE番号)が、インターネット上の掲示板やSNSで出回り始めます。
流出した情報には「危険度10.0」という数値も含まれていましたが、これは誤りで、実際の危険度は9.2でした。
この段階では具体的な攻撃方法などの技術情報は流出していませんでしたが、PHP開発チームは状況を重く受け止めます。
その結果、修正版の公開予定を10月22日23時から10月21日23時へ、丸1日前倒しすることを決定しました。
これが、10月21日に各社が一斉に対応を迫られることになった大きな理由です。
さらに攻撃実証動画が誤公開され、修正内容まで先に出回る事態に
しかも、問題は最初の情報流出だけでは終わりませんでした。
PHP Foundationによると、脆弱性を報告したセキュリティ企業Califが、攻撃の実証動画を誤って公開してしまったとのこと。
動画は削除されましたが、そのコピーがSNSなどで拡散。実際に攻撃が成立する様子が示されていたことから、攻撃手法の研究が進むきっかけになりました。
さらに10月21日16時41分(日本時間)、ソフトウェア関連企業Chainguardが、情報公開の取り決めを守らず、修正内容を含むソフトウェアイメージを予定より早く公開しました。
これにより、攻撃者も修正前後の違いを解析し、脆弱性を調べられる状態になってしまいました。
PHP Foundationは、この先行公開について、長期間かけて調整してきた情報公開の取り組みを損なうものだったと厳しく指摘しています。
今回の騒動を時系列で整理すると?
| 日時(日本時間) | 出来事 |
|---|---|
| 2024年 | 脆弱性につながるメモリ処理上の問題の兆候が見つかる |
| 8月11日 | CalifとOpenAIが重大な脆弱性に関する報告を行う |
| 10月17日 | AWSの攻撃観測システムが攻撃の試行を記録 |
| 10月21日0時頃 | CVE番号などの情報がSNSや掲示板へ流出 |
| 10月21日4時30分頃 | PHP開発チームが緊急の事前告知を公開 |
| 10月21日 | Califの攻撃実証動画が誤公開され、コピーが拡散 |
| 10月21日16時41分 | Chainguardが修正内容を含むソフトウェアを先行公開 |
| 10月21日23時 | PHP公式が修正版を正式公開 |
| 10月22日 | 攻撃試行が数百万件に達したとの報告や、国内のサービス停止が相次ぐ |
つまり、PHP開発チームやセキュリティ企業は事前に対策を準備していたものの、相次ぐ情報流出によって、予定していた公開スケジュールを変更せざるを得なくなったというわけです。
最初に情報を流出させたのは誰だったのか?
今回の件では、Xのアカウント「@J4ck3LSyN」による投稿も話題になっています。
このアカウントは、修正版公開前から今回の脆弱性に関する技術情報を発信していました。
ただし、PHP Foundationは最初に情報を流出させた人物を特定して公表しているわけではありません。
そのため、このアカウントが最初の流出元だったと断定することはできません。
一方、Califによる動画の誤公開や、Chainguardによる修正済みソフトウェアの先行公開については、PHP Foundationが公式に経緯を説明しています。
重要なのは、予定外の情報公開が重なったことで、攻撃者に手掛かりを与える可能性が生まれ、各社が急いで対策しなければならない状況になったという点です。
なお、PHP Foundationは、修正版公開時点では実際に機能する攻撃コードを確認できなかったとも説明しています。
今回の騒動には、脆弱性そのものの深刻さに加え、重大なセキュリティ情報をいつ、どのように公開するべきかという難しさもあったようです。
出典:PHP Foundation公式発表(2026年10月21日)
実は2024年の段階で問題の兆候が見つかっていた
2026年10月22日、新たに確認された情報の中でも、特に驚いたのが、今回の脆弱性につながる問題は、実は2024年の段階ですでに発見されていたという事実。
PHPの開発を支援するPHP Foundationは、今回の脆弱性の一つ「CVE-2026-109618」につながる問題を、2024年の段階で認識していたことを明らかにしました。
2024年に実施された外部セキュリティ監査をきっかけに、PHPの開発者がメモリ処理に関する問題の兆候を発見していたとのこと。
当時から悪用される可能性は考えられていたものの、実際にどのような方法で攻撃できるのかまでは分かっていませんでした。
問題を修正しようにも、既存のプログラムとの互換性が失われたり、新たな不具合が発生したりする恐れがあり、対応方法の決定が難航していたそうです。
さらに、PHPの内部構造を深く理解している開発者の人数が限られていたことも、修正が進まなかった理由の一つでした。
PHP Foundationは、この対応の遅れについて、意思決定の仕組みと人員不足による組織的な問題だったと認めています。
その後、2026年8月にCalifやOpenAIなどの研究によって実際の攻撃方法が明らかになり、修正作業が最優先で進められるようになりました。
つまり、今回の脆弱性は突然生まれたものではなく、以前から存在していた問題の深刻さが、最新の研究によって明らかになったというわけです。
出典:PHP Foundation公式声明(2026年10月21日)
OpenAIがPHP脆弱性の確認ツール「php2shell-checker」を無料公開!
今回のPHP重大脆弱性について、ChatGPTを開発するOpenAIから新たな発表がありました。
OpenAIは2026年10月22日、自分のWebサイトが今回の脆弱性の影響を受けているかどうか、確認を支援するツール「php2shell-checker」をGitHubで公開したことをXで案内しています。
WebサイトのURL、またはサーバー上のPHPバージョンを調べることで、今回の脆弱性の影響を受ける可能性があるか確認できるツールです。
今回の騒動では「自分のサイトは大丈夫なの?」と不安になったWordPress運営者も多いと思います。
そんな人がPHPのバージョンを確認する際に役立つツールというわけです。
▶ OpenAI公式:php2shell-checker(GitHub・無料公開)
php2shell-checkerでは何ができる?
このツールには、大きく分けて2つの確認方法が用意されています。
- phpcheck-url:WebサイトのURLから、外部に公開されているPHPのバージョン情報を確認する
- phpcheck-server:サーバーへアクセスできる場合に、サーバー上のPHPバージョンを確認する
確認したバージョンをツールに設定された基準と比較し、次の3種類の結果を表示します。
| 判定結果 | 意味 |
|---|---|
| OK | 確認できたPHPのバージョンが、ツールの修正済み判定基準を上回っている |
| VULNERABLE | 確認できたPHPのバージョンが、脆弱性の影響を受けると判定された |
| UNKNOWN | PHPのバージョンを確認できないなど、判定に必要な情報が不足している |
なお、外部からの確認はWebサイトが公開しているPHPの情報を利用する仕組みです。通常のWebサイトではバージョン情報が非公開になっている場合もあり、その場合は「UNKNOWN」と表示されます。
また、このツールは実際にサーバーへ攻撃を仕掛けて安全性を検証するものではありません。PHPのバージョン情報をもとに影響を推定する仕組みです。
どうやって使うの?
php2shell-checkerは、WebサイトにアクセスしてURLを入力するだけの一般的なオンライン診断サービスではありません。
OpenAIのプログラミング支援AI「Codex」から、専用のスキルを利用して実行する方法が案内されています。
使い方は次のとおりです。
- OpenAI公式GitHubを開く
- Codexでリポジトリに掲載されているスキルのインストール指示を実行する
- URLから確認したい場合は「phpcheck-url」、サーバー環境から確認したい場合は「phpcheck-server」を使用する
- 表示されたPHPのバージョンと判定結果を確認する
なお、Node.jsが利用できる環境なら、GitHubで公開されているスクリプトを直接実行する方法も用意されています。
そのため、基本的にはCodexなどの開発ツールを利用できる人向けの確認方法となります。
WordPress運営者にとっても役立つツール
今回のように、WordPressそのものではなく、サーバー側のPHPに重大な問題が見つかった場合、サイト運営者が自分で安全性を判断するのは簡単ではありません。
php2shell-checkerは、その確認作業を支援するために公開されたツールです。
ただし、結果が「OK」と表示された場合でも、実際にセキュリティ修正が適用されていることを直接検証したわけではありません。
レンタルサーバー会社がPHPを管理している場合は、サーバー会社が発表する対策状況も確認してください。
今回、OpenAIは脆弱性の発見や修正への協力だけでなく、一般のWebサイト運営者が影響を調べるためのツールも公開しました。
AIが重大なセキュリティ問題の発見に貢献し、その対応を支援するツールまで提供する。今回のPHP騒動は、AIがサイバーセキュリティの現場でどのように活躍できるかを示す事例にもなっています。
出典:OpenAI公式GitHub「php2shell-checker」
まとめ:修正版公開後も攻撃は続いている
今回のPHP脆弱性騒動は、修正版が公開されて終わりというわけではありません。
PHP公式が10月21日23時に修正版を公開した一方で、世界中のサーバーに修正が行き渡るまでには時間がかかります。
さらに、AWSの調査では公開4日前から攻撃が試みられていたことが判明し、Cloudflareの観測では攻撃の試行が数百万件に達しています。
国土交通省や財務省、ANAなどにも影響が広がっていることを考えると、今回の脆弱性がいかに多くのサービスに関係しているかが分かります。
ただし、攻撃試行の増加やサービス停止の拡大は、そのまま被害の拡大を意味するものではありません。
多くの企業や行政機関は、被害を防ぐための予防的な措置としてメンテナンスを行っています。
サイト運営者は、契約しているサーバー会社の対応状況を確認し、PHPに必要な修正が適用されているかを確認することが重要です。
今回の騒動は、私たちが普段何気なく利用しているWebサービスが、共通の技術によって支えられていることを実感させる出来事でもあります。
まずは各社の対策が無事に終わり、サービスが正常に再開することを願いたいところです。
今後も、記事に追加する価値のある重要な新情報が確認できた場合に更新していきます。
コメント