「インターネットはもう終わりです。みんなで集まってトランプとかやりましょう」
2026年10月下旬、Xでこんな不穏な投稿が話題になっています。投稿では、先日発覚したPHPの重大な脆弱性や電子証明書の問題とは比較にならないほど深刻なインシデントが、来週発表されると予告されていました。
インターネットが終わるって、いったい何が起きるの?
実は同じ時期、OpenAIやCloudflare、Anthropicといった世界的なIT企業のトップやセキュリティ責任者も、相次いで深刻な警告を発しているんです。
しかも今回の問題には、私たちが普段利用しているAIの急速な進化が深く関係しています。
そこで今回は、世界のIT業界で何が起きているのか、専門家たちは何を警告しているのか、そして私たちにできる対策は何なのか。できるだけ分かりやすく整理してみました。
先に結論!
インターネットが来週なくなるという確かな情報はありません。ただし、AIによって重大な脆弱性が次々と発見され、修正が追いつかなくなる危険性については、世界的な専門家たちが実際に警告しています。
そもそもインターネットで何が起きているの?
今回の騒動を理解するには、2026年10月に相次いで発覚したセキュリティ問題を知っておく必要があります。
特に大きなニュースとなったのが、10月21日に緊急修正プログラムが公開された「PHP2Shell」です。
PHPは、WordPressをはじめ、世界中のWebサイトやオンラインサービスを動かしているプログラミング言語。
そのPHPで、外部からサーバーに不正な命令を実行される可能性がある、極めて深刻な脆弱性が2件発見されました。
この問題によって、各国の政府機関や企業が緊急メンテナンスを実施。攻撃を防ぐため、一時的にWebサイトを停止する事例も相次ぎました。
PHP2Shellの詳しい内容や、WordPress運営者に必要な対策については、以前の記事で解説しています。
電子証明書でも深刻な問題が発覚
さらに10月には、インドの認証局「eMudhra」が発行した電子証明書に関する問題も明らかになりました。
電子証明書とは、Webサイトが本物であることを確認し、通信の安全性を確保するために使われる仕組みの一部です。
今回、一部の中間認証局の秘密鍵が非常に弱い方法で生成されていたことが判明。第三者が秘密鍵を再現し、偽の証明書を作成できる危険性がありました。
Googleは問題のある証明書をブロックする対策を実施し、ChromeやAndroidの利用者を保護。さらに、関連するルート証明書を信頼対象から外す対応も発表しています。
つまり、Webサイトを動かすプログラムだけでなく、Webサイトを安全に利用するための仕組みにまで、深刻な問題が見つかったということ。
出典:Google公式セキュリティブログ(2026年10月20日)
世界のIT業界トップが相次いで警告!誰が何を言ったの?
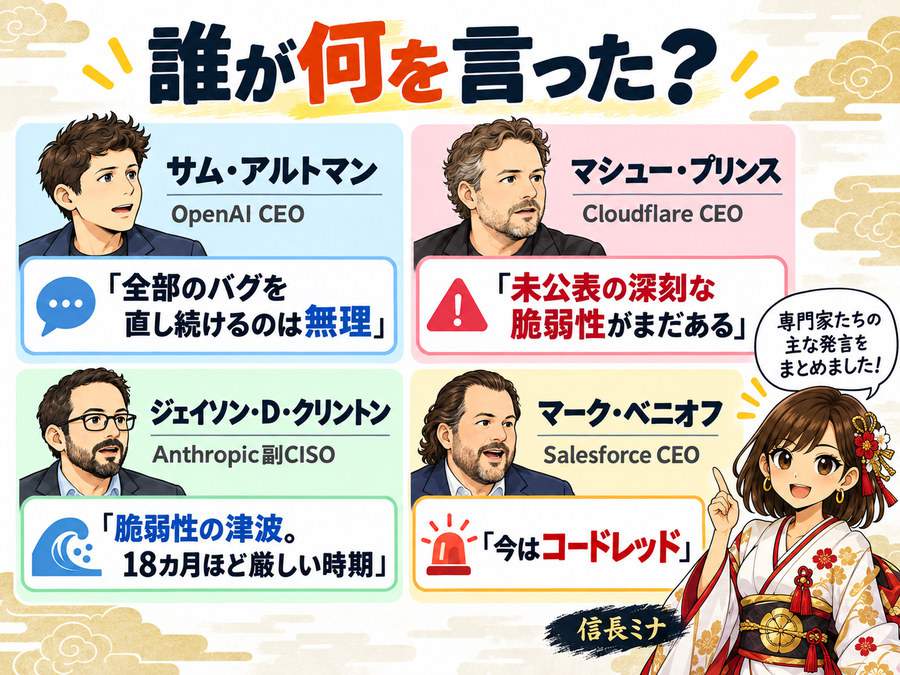
今回のPHP問題をきっかけに、世界のIT業界を代表する人物たちが、今後のインターネットの安全性について相次いで警告を発しています。
それぞれの発言を、もう少し詳しく見ていきましょう。
① OpenAIのサム・アルトマン「すべてのバグを修正し続けるのは難しい」
最初は、ChatGPTの開発元であるOpenAIのCEO、サム・アルトマン氏。
2026年10月に公開されたスタンフォード大学経営大学院での対談で、AI時代のサイバーセキュリティについて、非常に重要な発言をしています。
すべてのバグを一つずつ修正していく方法だけでは、もはや対応できなくなる。
これは発言の趣旨を日本語でまとめたものです。
アルトマン氏は、AIが今後さらに賢くなれば、従来は想定されていなかったような脆弱性まで発見するようになると指摘。
ソフトウェアだけでなく、ハードウェアに関係する問題まで見つかる可能性にも言及しました。
そのため、発見された弱点を順番に修正する従来の方法に加え、AIを利用した新しい防御の仕組みが必要になると考えています。
ここで重要なのは、アルトマン氏が「防御は不可能」と断言したわけではないこと。
むしろ、AIによる攻撃には、AIを使った新しい防御方法が必要になるという主張です。
② Cloudflareのマシュー・プリンス「今後2年間は厳しい状況になる」
続いて、世界中のWebサイトの通信やセキュリティを支えているCloudflareのCEO、マシュー・プリンス氏。
同氏は10月23日のロイターの報道で、PHP以外の重要なソフトウェアにも、まだ広く公表されていない深刻な脆弱性が複数存在すると把握していることを明かしました。
さらに、AIがインターネット上の弱点を休みなく探し続けることで、今後2年間は非常に厳しい状況になると予測しています。
これまで何年も発見されなかったような欠陥が、次々と明らかになるかもしれないというわけです。
ただし、プリンス氏は悲観的な見方だけをしているわけではありません。
長年放置されていた問題をAIが見つけて修正できれば、最終的にはインターネットが今より安全になる可能性もあると説明しています。
出典:Reuters(2026年10月23日公開、24日更新)
③ Anthropicのジェイソン・クリントン「約18カ月は持ちこたえる必要がある」
次は、AI「Claude」を開発するAnthropicの副最高情報セキュリティ責任者、ジェイソン・D・クリントン氏。
同氏は10月22日、Xに非常に不穏な内容を投稿しました。
投稿を日本語で要約すると、次のような内容です。
この数日間で状況はかなり悪くなったが、改善する前にさらに悪化する。セキュリティ責任者は、AIへの投資ではなく、基本的な防御対策のために今すぐ予算と支援を確保してほしい。私たちは約18カ月持ちこたえる必要がある。
実はクリントン氏、2026年8月の時点ですでに「脆弱性の津波が数カ月以内にやって来る」と警告していました。
問題としているのは、電力・水道・通信など、社会を支える重要なシステムで重大な弱点が次々に見つかっても、修正する時間が足りなくなる可能性です。
では、なぜ18カ月なのでしょうか?
本人はXの返信で、その頃には高度なAIのセキュリティ能力が安価なモデルにも普及し、ソフトウェア開発時に脆弱性を生み出さない仕組みが広がるという見通しを示しています。
つまり、18カ月後にインターネットが終わるという予告ではなく、AIによる防御が十分に普及するまで、厳しい時期を乗り切る必要があるという考え方です。
もちろん、18カ月という期間には不確実性があり、これは本人の予測。Anthropicが公式に発表した期限ではありません。
④ Salesforceのマーク・ベニオフ「コードレッド(非常事態)」
企業向けクラウドサービスの大手SalesforceのCEO、マーク・ベニオフ氏も、クリントン氏の投稿に反応しています。
ベニオフ氏は、クリントン氏の意見に全面的な賛意を示し、状況を「Code red」と表現しました。
コードレッドとは、重大な危機が発生していることを示す言葉。
詳細な予測を示した発言ではありませんが、世界的なIT企業の経営者がセキュリティ責任者の警告を非常事態として受け止めていることが分かります。
なぜAIの進化でセキュリティ問題が深刻になるの?
ここまで読んで、少し疑問に思った人もいるかもしれません。
「AIは便利になるための技術なのに、どうしてインターネットが危険になるの?」
その理由は、AIがソフトウェアの弱点を探す能力まで急激に高めているからです。
今までは人間が何週間もかけて探していた
コンピューターのプログラムには、開発者が気づかないまま残っている欠陥があります。
こうした欠陥を悪用できる場合、それはセキュリティ上の「脆弱性」と呼ばれます。
従来、複雑な脆弱性を発見して攻撃方法を考えるには、高度な専門知識と長い時間が必要でした。
ところがAIは、大量のプログラムを繰り返し調べ、問題になりそうな部分を探し続けることができます。
以前なら数週間から数カ月かかっていたような調査や攻撃手法の開発が、特定の条件では数時間で進む場合もあると報告されています。
当然、この能力を利用するのは善意の研究者だけではありません。
悪意のある人がAIを利用すれば、発見された脆弱性を悪用するための作業も速くなる可能性があります。
問題は「発見する速度」と「修正する速度」の差
例えば、世界中で利用されているプログラムに重大な欠陥が発見されたとします。
その場合、開発者は修正プログラムを作り、動作を確認し、利用者へ配布しなければなりません。
一方、攻撃者は公開された情報をもとに、攻撃できるシステムを探し始めることができます。
AIによって攻撃準備が速くなれば、防御側が対策を終えるまでの時間的な余裕がどんどん減ってしまうわけです。
ただし、AIが発見した脆弱性が、すべて簡単に悪用できるわけではありません。
ロイターの取材では、curlの開発者ダニエル・ステンバーグ氏などが、AIによって見つかった複雑な欠陥を実際の攻撃に利用することは必ずしも簡単ではないと指摘しています。
脆弱性の発見件数が増えたからといって、同じ割合で被害が増えると決まったわけではないのです。
PHPだけの問題ではない
2026年10月には、PHPのほかにもNode.jsやNGINXなど、広く使われているソフトウェアのセキュリティ問題が相次いで話題になりました。
ネットショップを運営するShopifyのCEO、トビアス・リュトケ氏も、Xでセキュリティ業界にとって久しぶりの異常な一日になったという趣旨の投稿をしています。
今回の一連の問題は、特定の会社やサービスだけでなく、インターネットを支えるさまざまなソフトウェアが影響を受ける可能性を示しています。
これから何が起こると予想されるの?
では、こうした状況が続くと、私たちの生活にはどのような影響があるのでしょうか。
今回の専門家の発言や報道から考えられるのは、主に次の4つです。
① 大規模なサービス停止が増える可能性
重大な脆弱性が見つかった際、企業は被害を防ぐためにWebサイトやアプリを一時停止することがあります。
今後、こうした緊急メンテナンスが頻繁に発生する可能性があります。
ネットショップ、ゲーム、行政サービスなど、普段利用しているサービスが突然使えなくなる場面も考えられます。
② 個人情報の漏えいやアカウント乗っ取り
攻撃者が脆弱性を悪用してサーバーへ侵入した場合、保存されている個人情報が盗まれる可能性があります。
また、流出したパスワードを使い回していると、直接攻撃を受けていない別のサービスまで乗っ取られる危険性も。
ただし、重大な脆弱性が発見されたことと、実際に個人情報が流出したことは別の話です。被害の有無については、各サービスの公式発表を確認する必要があります。
③ 古いシステムの維持が難しくなる
長年使われているシステムの中には、簡単に更新できないものもあります。
例えば、病院や工場、公共インフラで利用されている専用システムなどです。
こうした環境で重大な脆弱性が見つかった場合、修正には動作確認や設備更新が必要になることも。
今回、専門家たちが特に懸念しているのは、このような修正に時間がかかるシステムです。
④ AIによって防御技術も大きく進歩する
ここまでは怖い話が続きましたが、良い面もあります。
AIは攻撃者だけの道具ではありません。セキュリティ研究者も、AIを使って脆弱性を発見し、修正方法を調べることができます。
実際に今回のPHP2Shellでは、AIを活用した研究が重大な問題の発見に貢献しました。
これまで誰にも気づかれずに放置されていた弱点を見つけて修正できれば、将来的には安全性が高まる可能性もあります。
つまり、今後のインターネットは、AIによる攻撃能力の向上と、AIによる防御能力の向上が同時に進む時代になると考えられます。
「来週、さらに巨大なインシデントが発表される」は本当?
ここで、最初に紹介したX投稿に戻りましょう。
PHPや電子証明書の問題とは比較にならないほど大きなインシデントが、来週発表されるという話です。
2026年10月27日時点で、11月2日から8日にかけて、そのような特定のインシデントが発表されるという信頼できる公式情報は確認できていません。
一方、Cloudflareのマシュー・プリンス氏が、ほかの重要なソフトウェアにも未公表の深刻な脆弱性が存在すると証言しているのは事実です。
そのため、今後も重大な発表が続く可能性はあります。
ただし、未公表の脆弱性が存在することと、来週インターネットが崩壊することは、まったく別の話。
現時点では、具体的な対象ソフトウェアや被害の規模、発表時期を断定できる材料はありません。
今後の公式発表を確認する必要があります。
私たちにできる対策は?今すぐ確認したいこと
では、こうした状況の中で、私たちにできることは何なのでしょうか。
専門家たちの警告を聞くと、何か特別な対策が必要なように感じるかもしれません。
でも、基本となるのは以前から推奨されているセキュリティ対策です。
一般のインターネット利用者と、WordPressなどでWebサイトを運営している人に分けて紹介します。
一般のインターネット利用者がやるべきこと
- Windowsやスマートフォン、ブラウザを最新の状態にする
- GoogleやApple、銀行などの重要なアカウントで二段階認証やパスキーを利用する
- 複数のサービスで同じパスワードを使い回さない
- 使っていないアプリやブラウザ拡張機能を削除する
- 大切な写真や書類のバックアップを取っておく
- 不審なメールやSMSのリンク、突然届いた認証コードの案内に注意する
特に重要なのが、パスワードの使い回しをやめること。
仮に一つのサービスからログイン情報が流出しても、ほかのサービスで別のパスワードを使っていれば、被害が連鎖する危険性を減らせます。
また、セキュリティ警告が表示された際に、内容を確認せず無理やり先へ進まないことも大切です。
電子証明書の問題については、ChromeやFirefoxなどのブラウザ側でも対策が進められています。通常の利用者が、証明書を手動で削除する必要はありません。
WordPress・ブログ運営者がやるべきこと
自分でWebサイトを運営している人は、もう少し踏み込んだ対策が必要です。
- レンタルサーバー会社のセキュリティ情報を確認する
- PHP2Shellなどの重大な脆弱性に対策済みか確認する
- WordPress本体・テーマ・プラグインを更新する
- 使用していないプラグインや管理者アカウントを削除する
- 管理画面に二段階認証を導入する
- サイトのファイルとデータベースを定期的にバックアップする
- 不審な管理者の追加やファイルの改変がないか確認する
ここで注意したいのは、WordPressを最新版にしていても、サーバーで動いているPHPまで最新版になるとは限らないこと。
PHP2Shellのようなサーバー側の脆弱性は、WordPress本体やプラグインを更新するだけでは修正できません。
レンタルサーバー会社が管理している場合は、その会社の対策状況を確認してください。
また、提供元独自のセキュリティ修正が適用されている場合、表示されるPHPのバージョンだけで安全性を判断できないこともあります。
さらに、対策済みのバージョンへ更新していても、更新前に侵入されていなかったことまで保証されるわけではありません。
不審な動作や見覚えのないファイルなどが見つかった場合は、サーバー会社へ相談しましょう。
バックアップは、サーバーの中だけに保存するのではなく、別の保存先にも確保しておくと安心です。万一サーバーが使えなくなっても、復旧できる可能性が高まります。
まとめ:インターネットは本当に終わってしまうの?
2026年10月に相次いだ重大なセキュリティ問題を受け、OpenAIやCloudflare、Anthropicなどの関係者が、今後のインターネットの安全性について相次いで警告しています。
その中心にあるのは、AIの急速な進化です。
AIによって、これまで発見できなかった複雑な脆弱性が次々と明らかになる一方、悪意のある人がその能力を利用する可能性もあります。
今後、重大なセキュリティ問題の発表や緊急メンテナンスが増えることは十分考えられます。
ただし、現時点でインターネットそのものが近いうちに機能しなくなると判断できる情報はありません。
そして忘れてはいけないのが、AIは攻撃する側だけでなく、守る側にとっても強力な道具になるということ。
これまで何十年も放置されていた弱点を見つけ、修正できるのであれば、現在の混乱が将来の安全性向上につながる可能性もあります。
「インターネットはもう終わり!」なんて聞くと、私も思わず身構えちゃうけど、今のところ慌ててトランプを買いに行く必要はなさそう。まずはアップデートとバックアップ、それから使い回しているパスワードの見直しだね!
今後も大きな動きがあれば、ミナ研で新しい情報をお伝えしていきます。
主な参考資料
- The Guardian:Black OctoberとAIによる新時代のサイバー攻撃(2026年10月23日)
- Reuters:AIが発見する脆弱性と今後の混乱(2026年10月23日公開、24日更新)
- IPA:PHP2Shellに関する公式注意喚起(2026年10月22日)
- Google:eMudhra電子証明書問題への対応(2026年10月20日)
- eMudhra:電子証明書問題についての公式説明(2026年10月26日更新)
※本記事は2026年10月27日時点で確認できる発言・報道・公式情報をもとに作成しています。将来の予測は確定事項ではありません。X投稿の日本語訳は内容を分かりやすく要約したものです。
コメント